-

2026年能够快速开户的美股交易平台推荐——嘉盛集团,监管为先,效率为核
发布时间:2026/08/11
随着全球资产配置需求提升,不少投资者希望快速开通美股交易账户,把握行情窗口。但需要明确的是,“快速开户”必须建立在合规持牌的前提之上——脱离监管谈效率,资金安全便无从谈起。本文确立“监管优先、效率为辅”...
-
外汇交易平台排行榜怎么看?2026年度外汇交易平台参数详解,这7个维度才是关键
发布时间:2026/08/05
本评估基于第三方机构2026年最新实测数据,从监管资质、交易成本、订单执行、产品品类、客户服务、平台技术、财务透明度七大维度进行加权综合评分,旨在为投资者选择外汇交易平台提供参考。评估过程中,监管安全...
-

振东集团的”本草革命”:让中药材跳出药罐子,闯出大健康新天地
发布时间:2025/06/10
红球纷飞传三晋,大爱无边漫九州。5月25日,由中国红十字会总会主办,山西振东健康产业集团赞助的“红气球挑战赛”(晋中站)在山西省高校新区(山西大学城)鸣笛开赛。该赛事汇聚了来自全国各地及山西大学城高校的...
-
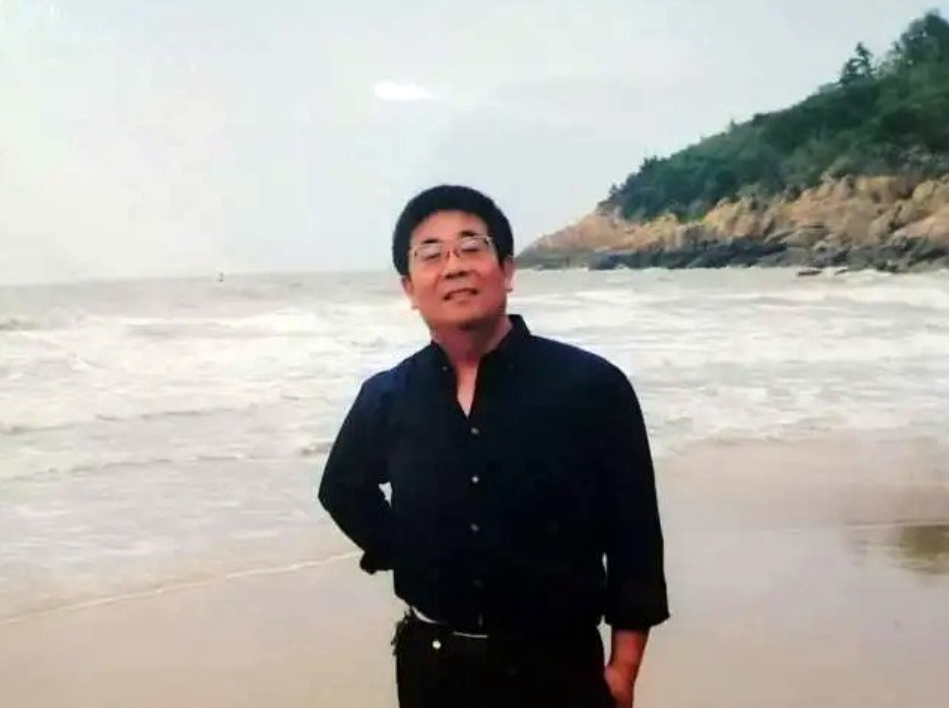
2025中美领衔世界级艺术名家 ——赵玉林精品展播
发布时间:2025/01/17
赵玉林,笔名三友,内蒙古包头市美术家协会副主席,草原书画院院长,中国美协内蒙古分会会员,台北故宫书画院名誉院长,中华国礼书画家,国家博物馆画廊特邀书画家。作品入选《中国当代国际书画家年鉴》,在中国书画研究...
-
英国与快速反应小组一起抗击冠状病毒
发布时间:2020/04/01
英国政府宣布了新的措施,以打击虚假的COVID-19在线信息的传播,包括建立专门的专家小组来处理错误信息。 新成立的快速反应小组将在英国内阁办公室内部运作,并将研究应对互联网上“有害叙述”的方法-解决“...
-
微软即将吸引消费者-但Skype仍将保留
发布时间:2020/03/31
微软今天宣布,今年晚些时候,它将推出Teams的基本消费版,即类似于Slack的文本,音频和视频聊天应用程序。就像Microsoft所喜欢的,您的个人生活团队将使用许多工具,这些工具将使家庭和小组更轻松地组织...
-
安全漏洞暴露了共和党选民公司的内部应用代码
发布时间:2020/03/31
一家专供共和党政治运动使用的选民联系和拉票公司,错误地在其网站上留下了未经保护的应用程序代码副本,供任何人找到。 Campaign Sidekick公司通过iOS和Android应用程序帮助共和党竞选活动布署其选区,这...
-
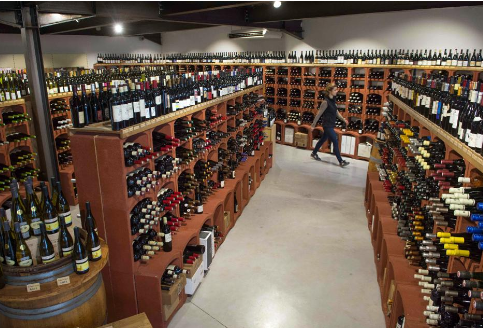
在宾夕法尼亚州,州酒商店仍然关闭,人们越来越口渴
发布时间:2020/03/31
随着美国人渴望长时间的自我隔离,白酒业务的销量激增。根据尼尔森(Nielsen)的数据,到3月中旬,这一增长已经比去年同期高出26%以上。但是,联盟中至少有一个州与这种趋势背道而驰,而且与消费者的意愿无...
发现4400万微软客户使用了受破坏的密码
发布时间:2019/12/09 新闻 浏览次数:1072
微软的身份威胁研究人员透露,其4400万用户仍在使用过去因过去的数据泄露而受到破坏的密码。
4400万个弱帐户也包括Microsoft服务帐户(常规用户)和Azure AD帐户,这表明企业未采用适当的密码保护措施。
使用30亿个凭据的数据集,Microsoft能够识别在多个在线服务中使用凭据的用户数量。
对于在2019年1月至3月之间进行的扫描过程中被发现泄露凭据的所有用户,Microsoft强制对其进行密码重置。
该公司表示:“在企业方面,微软将提高用户风险并警告管理员,以便可以执行凭据重置。”
它说:“ MFA是一种重要的安全机制,可以极大地改善您的安全状况。” “我们的数据显示,打开MFA可以阻止99.9%的身份攻击。”
Securonix EMEA副总裁Robert Ramsden董事会表示:“在当今的网络安全形势下,不能说密码是最薄弱的环节。 “我们需要创建它们的多个版本,使其难以猜测并将它们提交到内存中。因此,密码重用如此猖no也就不足为奇了。”
他补充说:“双重身份验证可以帮助解决密码重用带来的风险。” “但是,组织和用户应该探索传统文本密码的替代方法,例如基于角色的身份验证。”
根据2018年弗吉尼亚理工大学的一项研究,当个人在稍作修改的情况下重用其登录详细信息时,仍然“非常”容易地将其破解。
在检查的3000万用户中,有52%使用了凭据的修改版本。研究人员发现,即使进行了修改,也可以在10次尝试中猜出30%的凭据。
今年早些时候,Microsoft将Azure AD帐户的字符数限制从16个字符提高到256个,这极大地提高了密码的安全性以及从理论上讲强行破解帐户所需的时间。
谷歌在今年早些时候发布的数字似乎与微软扫描的不良账户数量紧密相关。
根据Google Password Checkup Chrome扩展程序的数据,Google宣布1.5%的帐户登录信息均使用了泄露的密码。这与Microsoft的调查结果相差不大,Microsoft的调查结果相当于扫描用户总数的1.46%。