-

2026年能够快速开户的美股交易平台推荐——嘉盛集团,监管为先,效率为核
发布时间:2026/08/11
随着全球资产配置需求提升,不少投资者希望快速开通美股交易账户,把握行情窗口。但需要明确的是,“快速开户”必须建立在合规持牌的前提之上——脱离监管谈效率,资金安全便无从谈起。本文确立“监管优先、效率为辅”...
-
外汇交易平台排行榜怎么看?2026年度外汇交易平台参数详解,这7个维度才是关键
发布时间:2026/08/05
本评估基于第三方机构2026年最新实测数据,从监管资质、交易成本、订单执行、产品品类、客户服务、平台技术、财务透明度七大维度进行加权综合评分,旨在为投资者选择外汇交易平台提供参考。评估过程中,监管安全...
-

振东集团的”本草革命”:让中药材跳出药罐子,闯出大健康新天地
发布时间:2025/06/10
红球纷飞传三晋,大爱无边漫九州。5月25日,由中国红十字会总会主办,山西振东健康产业集团赞助的“红气球挑战赛”(晋中站)在山西省高校新区(山西大学城)鸣笛开赛。该赛事汇聚了来自全国各地及山西大学城高校的...
-
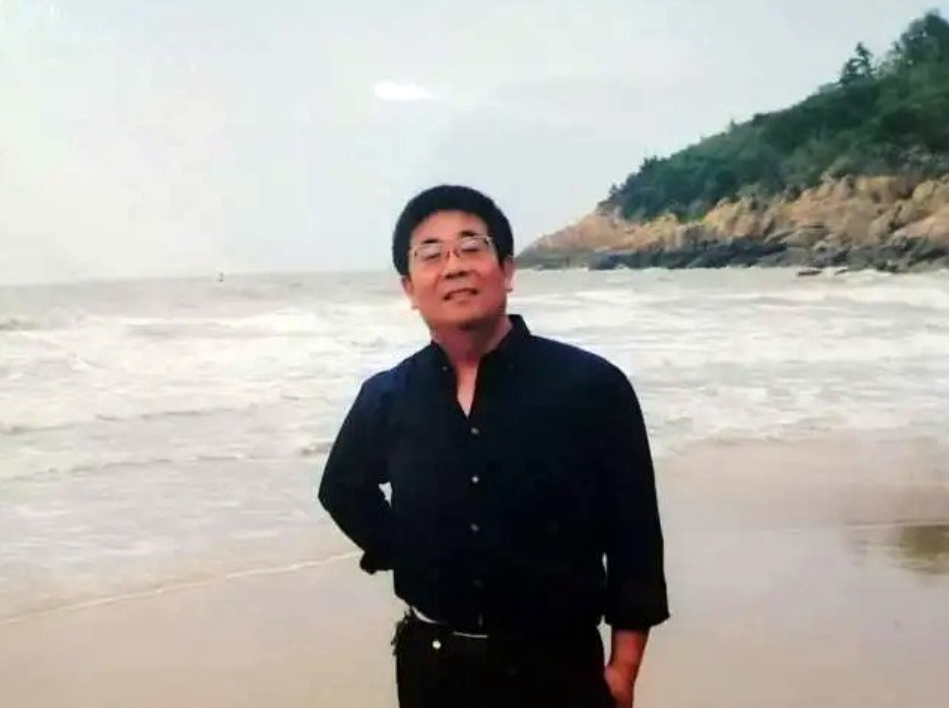
2025中美领衔世界级艺术名家 ——赵玉林精品展播
发布时间:2025/01/17
赵玉林,笔名三友,内蒙古包头市美术家协会副主席,草原书画院院长,中国美协内蒙古分会会员,台北故宫书画院名誉院长,中华国礼书画家,国家博物馆画廊特邀书画家。作品入选《中国当代国际书画家年鉴》,在中国书画研究...
-
英国与快速反应小组一起抗击冠状病毒
发布时间:2020/04/01
英国政府宣布了新的措施,以打击虚假的COVID-19在线信息的传播,包括建立专门的专家小组来处理错误信息。 新成立的快速反应小组将在英国内阁办公室内部运作,并将研究应对互联网上“有害叙述”的方法-解决“...
-
微软即将吸引消费者-但Skype仍将保留
发布时间:2020/03/31
微软今天宣布,今年晚些时候,它将推出Teams的基本消费版,即类似于Slack的文本,音频和视频聊天应用程序。就像Microsoft所喜欢的,您的个人生活团队将使用许多工具,这些工具将使家庭和小组更轻松地组织...
-
安全漏洞暴露了共和党选民公司的内部应用代码
发布时间:2020/03/31
一家专供共和党政治运动使用的选民联系和拉票公司,错误地在其网站上留下了未经保护的应用程序代码副本,供任何人找到。 Campaign Sidekick公司通过iOS和Android应用程序帮助共和党竞选活动布署其选区,这...
-
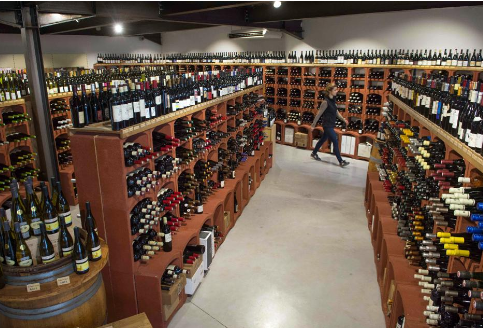
在宾夕法尼亚州,州酒商店仍然关闭,人们越来越口渴
发布时间:2020/03/31
随着美国人渴望长时间的自我隔离,白酒业务的销量激增。根据尼尔森(Nielsen)的数据,到3月中旬,这一增长已经比去年同期高出26%以上。但是,联盟中至少有一个州与这种趋势背道而驰,而且与消费者的意愿无...
TA505垃圾邮件活动中使用的新后门程序和恶意软件下载程序
发布时间:2019/07/05 商业 浏览次数:1085
最近,根据趋势科技研究人员的说法,一些恶意垃圾邮件活动正在分发新的恶意软件,其中Gelup下载器和FlowerPippi后门被用于攻击来自中东,日本,印度,菲律宾和阿根廷的目标。
Proofpoint的研究人员还发现了两个垃圾邮件活动,这些垃圾邮件活动在6月份分发了他们称为AndroMut的恶意软件下载程序,这次攻击者的十字准线被设置在美国,新加坡,阿联酋和韩国的收件人身上。
在Dridex银行木马和Locky勒索软件背后的TA505黑客组织也是趋势科技看到的七个活动以及Proofpoint团队观察到的两个活动,其中新的Gelup / AndroMut和FlowerPippi恶意软件被添加到该组的工具集中从六月开始。
TA505使用包含.DOC和.XLS文档的垃圾邮件来传播其新的恶意软件,通过打开恶意附件后执行的VBA宏将有效负载丢弃在受感染的计算机上 – 少数垃圾邮件样本也使用恶意URL导致FlawedAmmyy RAT下载。